この記事のポイント
- ゼロトラストは、接続場所だけを理由に信頼せず、利用者と対象に応じてアクセスを判断する考え方。
- 社内AIでは、利用者・端末・データ・AIの操作の4点で確認を組み立てる。
- 社内からの利用でも資料と操作の権限を確認し、異動や利用停止後の状態を実際に試す。
社内でAIを使う場面が増えると、AIを通して社内の情報にアクセスする経路も増えます。社員が社外から社内AIを使う、AIが複数の社内システムに接続するといった状況では、従来の守り方だけでは不十分になることがあります。
そこで参考になるのが「ゼロトラスト」という考え方です。ゼロトラストとは、社内のネットワークからのアクセスであっても無条件には信頼せず、利用者や対象の情報に応じてアクセスの可否を判断する考え方です。この記事では、ゼロトラストの考え方を社内AIにどう当てはめるかを、確認の対象ごとに説明します。
ゼロトラストとは
従来の社内ネットワークの守り方は、社内と社外の境界で守る考え方が中心でした。社外からの不正な接続を防ぎ、社内のネットワークに入った利用者や端末は信頼するという方法です。
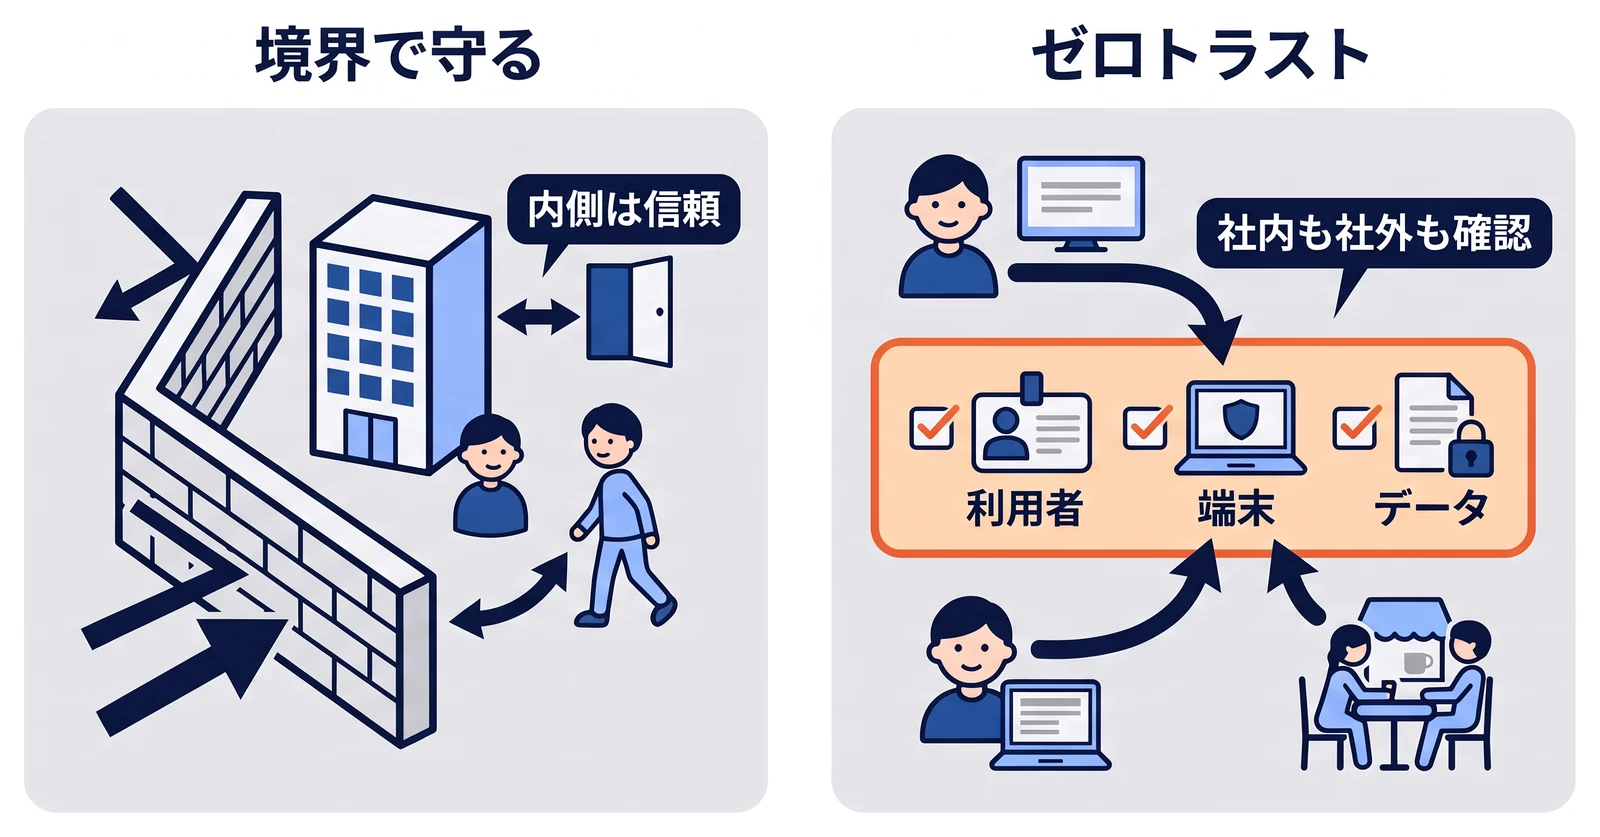
ところが、社外で働く社員がいたり業務で使うサービスがインターネット上にあったりすると、社内と社外の境界がはっきりしなくなります。境界の内側にいることを理由に信頼すると、一度侵入されたときに被害が広がりやすい点も問題です。
ゼロトラストでは利用者が本人か、端末が会社の条件を満たすか、データへのアクセスが許可されているかを確認して判断します。社内からのアクセスでも、社外からのアクセスでも、同じように確認するのが特徴です。
社内
社内AIは、多くの社内情報にまとめてアクセスできる仕組みです。社内の資料を検索したり、複数のシステムからデータを取り出したりできる分、不正に使われたときの影響も大きくなります。
たとえば、社員のアカウントのパスワードが漏れた場合を考えてみましょう。AIを使えば、そのアカウントで閲覧できる資料を短い時間で検索し、要約できます。アカウントが不正に使われていないかを確認する仕組みがなければ、多くの情報が持ち出されるおそれがあります。
また、AIが社内システムを操作する場合は、AIそのものもアクセスする主体の一つとして考えることが必要です。AIに渡した権限が広すぎると、指示の誤りや想定外の入力によって、意図しない操作が行われる可能性があるためです。
確認の
社内AIにゼロトラストの考え方を当てはめるときは、確認の対象を4つに分けると整理しやすくなります。
| 確認の対象 | 確認すること | 対策の例 |
|---|---|---|
| 利用者 | 本人がアクセスしているか | 多要素認証、シングルサインオン |
| 端末 | 会社が管理する安全な端末か | 管理端末からのみ利用を許可する |
| データ | その人が閲覧してよい情報か | 元の資料と同じ閲覧権限を適用する |
| AIの操作 | 許可された範囲の操作か | 最小限の権限、人の承認、操作の記録 |
すべてを一度に整える必要はありません。自社の状況に合わせて、影響の大きいところから順に対策を進めます。
利用者と
利用者の確認では、多要素認証の導入をまず検討しましょう。多要素認証とは、パスワードに加えて、スマートフォンへの通知など別の方法でも本人を確認する仕組みです。パスワードが漏れた場合でも、不正なログインを防ぎやすくなります。
シングルサインオンも合わせて検討したい仕組みです。シングルサインオンとは、一度のログインで複数のサービスを使えるようにする仕組みを指します。社内AIのログインを会社の共通アカウントにまとめておけば、退職や異動のときにアカウントの停止を共通の管理画面から行いやすくなります。接続先や既存のセッションへの反映は別途確認が必要です。
端末の確認では、会社が管理する端末からのみ社内AIを使えるようにする方法があります。個人の端末からの利用を認める場合は、扱える情報の範囲を限るなど、条件を分けて考えるとよいでしょう。
データと
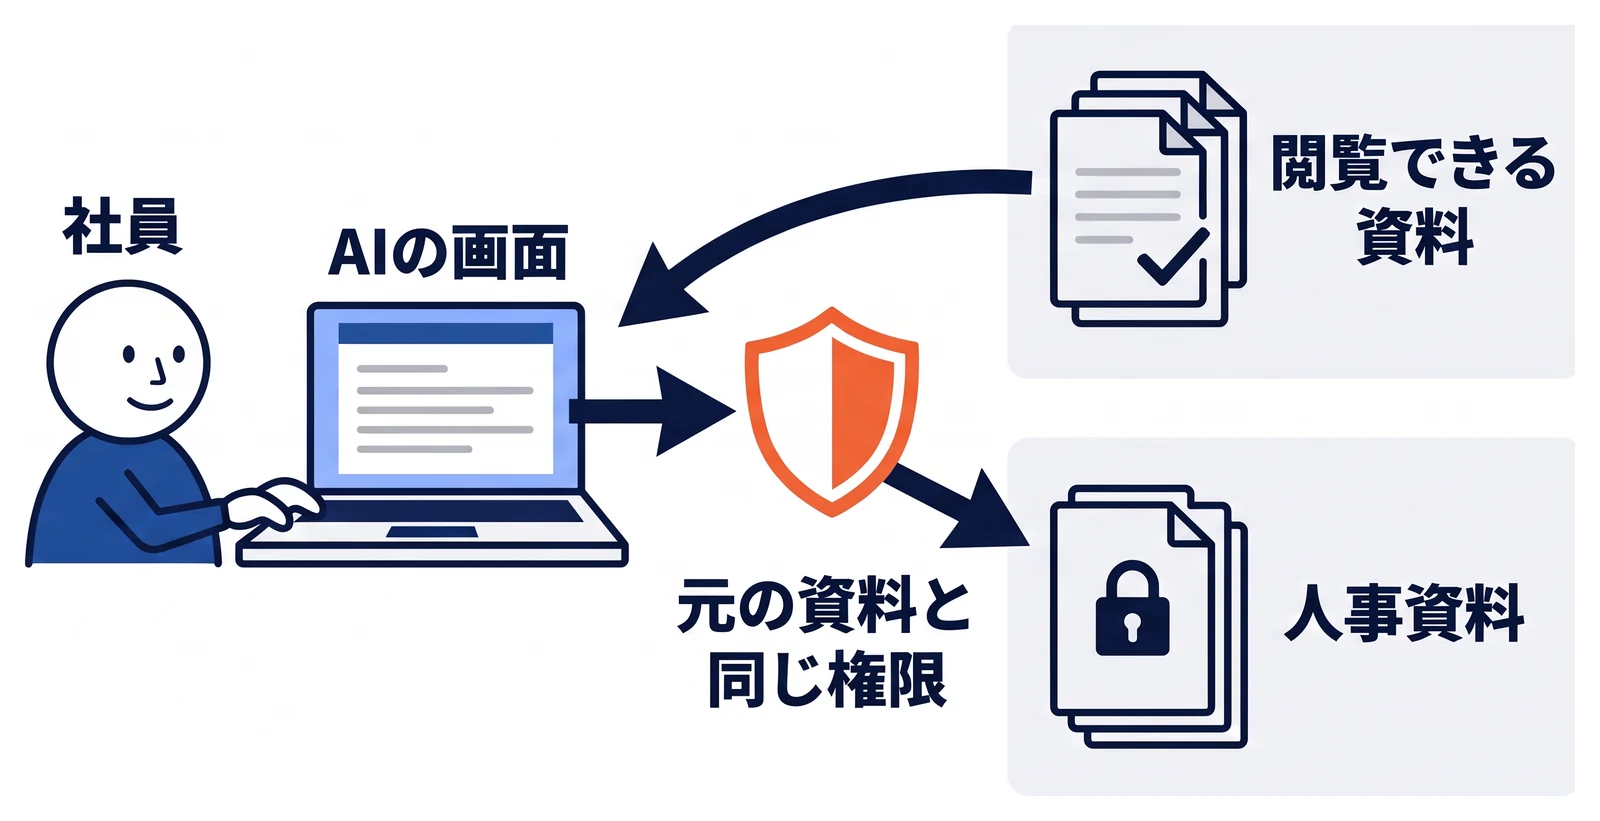
データの確認では、AIが参照する情報に、元の資料と同じ閲覧権限が適用されることが重要です。AIの画面から質問すれば誰でも人事資料の内容を知ることができる、という状態は避けなければなりません。資料をAI用にコピーする場合も、元の権限の情報を引き継ぐ仕組みが必要です。
AIの操作については、AIに渡す権限を業務に必要な最小限に絞ります。取り消しにくい操作の前には人の承認を入れ、AIが行った操作はすべて記録に残しましょう。権限の考え方はAIに社内システムを操作させるときの権限設計で詳しく扱っています。
記録は、残すだけでなく確認することに意味があります。普段と違う時間帯の大量の検索や、利用者の業務と関係のないデータへのアクセスなど、気になる動きに気づける仕組みがあると安心です。
社員が会社の管理していないAIサービスを使っている場合、そこに入力された情報はこうした確認の対象から外れてしまいます。会社として使ってよいAIの環境を用意することも、ゼロトラストの考え方に沿った対策の一つです。向き合い方は社員の隠れAI利用への向き合い方で説明しています。
段階的に
ゼロトラストの考え方に沿った対策は、一度にすべて整えようとすると負担が大きくなります。中小企業では、次のような順番で進めると取り組みやすいでしょう。
最初に、社内AIを使う利用者のアカウントを会社の共通アカウントにまとめ、多要素認証を有効にします。次に、AIが参照する資料と閲覧権限を整理し、元の資料の権限を超えて情報が見えない設計にすることが必要です。そのうえで、AIの操作の記録を残し、定期的に確認する運用を始めます。端末の管理は、社内の端末の状況に合わせて段階的に進めます。
ゼロトラストは、特定の製品を指す言葉ではありません。セキュリティを考えるときの方針の名前です。特定の仕組みを入れれば完了するものではないため、利用状況や業務の変化に合わせて見直しを続けましょう。
社内
ゼロトラストで確認するのは、ネットワークの内側にいるという理由だけでアクセスを許可せず、利用者や対象の情報に応じて許可を判断することです。毎回すべての利用者にパスワードを入力させる、という意味ではありません。NISTは、利用者や端末の所在地・所有者だけを理由に暗黙の信頼を与えない考え方として説明しています。NIST SP 800-207
社員がログインできても、会社のすべての資料を見せてよいわけではありません。本人確認と、対象の資料や操作を許可する判断を分けて考えます。AIの画面を入口として保護するだけでなく、接続先で扱うデータまで確認する必要があります。
営業
架空の会社が、営業担当者へ商品資料検索を提供するとします。会社の端末からログインし、全社員向けの商品説明と営業部限定の資料を参照できる構成です。人事資料や他部署の個別案件は対象に含めません。
| 確認する場面 | 判断に使う情報 | 想定する動作 |
|---|---|---|
| ログインする | 有効な社員アカウントか | 停止済みアカウントを拒否 |
| 営業資料を検索する | 所属と資料の閲覧権限 | 許可された資料だけを検索 |
| 未管理端末で利用する | 会社が決めた端末条件 | 情報の範囲を制限するか利用を止める |
| 資料を外部へ送ろうとする | 送信の権限と承認状態 | 検索権限だけでは送信させない |
この表は運用設計の例です。使う製品に同じ条件を設定できるかは、実際の契約と構成で確認します。対応していない条件があるなら、扱う情報を絞るなど、運用も含めて設計し直します。
異動と
営業担当者が別の部署へ異動したら、今後の検索結果が変わるかを確認します。画面上の部署名だけ変わっても、検索用データの権限や接続アカウントが古いままなら、元の資料を参照できる状態が残ります。
試験では、同じ質問を権限の異なる利用者で実行し、返る資料と回答を比較します。次に一人の権限を変更し、その変更が反映される時期を確認します。最後にアカウントを停止し、開いたままの画面や接続先でも利用が止まるかを確かめます。
回答履歴や共有された会話にも注意が必要です。新しい検索では拒否されても、過去に作った共有リンクから情報が見えるなら、その保存と共有の扱いを別に決める必要があります。
記録を
大量の検索があったからといって、すぐに不正利用と判断できるわけではありません。棚卸しや資料整理など、業務上の理由がある場合もあります。記録は利用者、時刻、対象資料、操作の種類をもとに確認し、調査が必要な場合の連絡先を決めます。
記録の内容には機密情報が含まれる場合があるため、ログを見られる人の範囲も管理します。必要以上に本文を保存するより、調査に使う項目を決めておくと、確認と管理の負担を抑えられます。
見直しでは、新しい連携先を追加したときや、利用者の範囲を広げたときに、同じ確認を行います。一度導入した設定を固定するのではなく、扱う業務に合わせて許可の条件を確認し続けることが運用の中心になります。
まとめ
ゼロトラストは、社内からのアクセスであっても無条件に信頼せず、利用者と対象の情報に応じてアクセスを判断する考え方です。社内AIは多くの情報にまとめてアクセスできるため、この考え方で守ることが役立ちます。確認の対象を利用者・端末・データ・AIの操作の4つに分け、影響の大きいところから順に対策を進めましょう。
e-Grantsでは、権限・承認の設計を含めた、AIを使える社内インフラの構築を支援しています。社内AIを安全に使える環境を整えたい場合は、AIを使える社内インフラの構築をご覧ください。
この記事を書いた人
益田 尚紀株式会社e-Grants 代表取締役株式会社e-Grants代表取締役。愛知県一宮市を拠点に、企業のAI導入支援・AI受託開発・社内AI基盤の構築と、工務店のWeb集客支援に取り組んでいます。現場で使えるAI活用とデジタル集客を、むずかしい言葉をほどいて発信します。